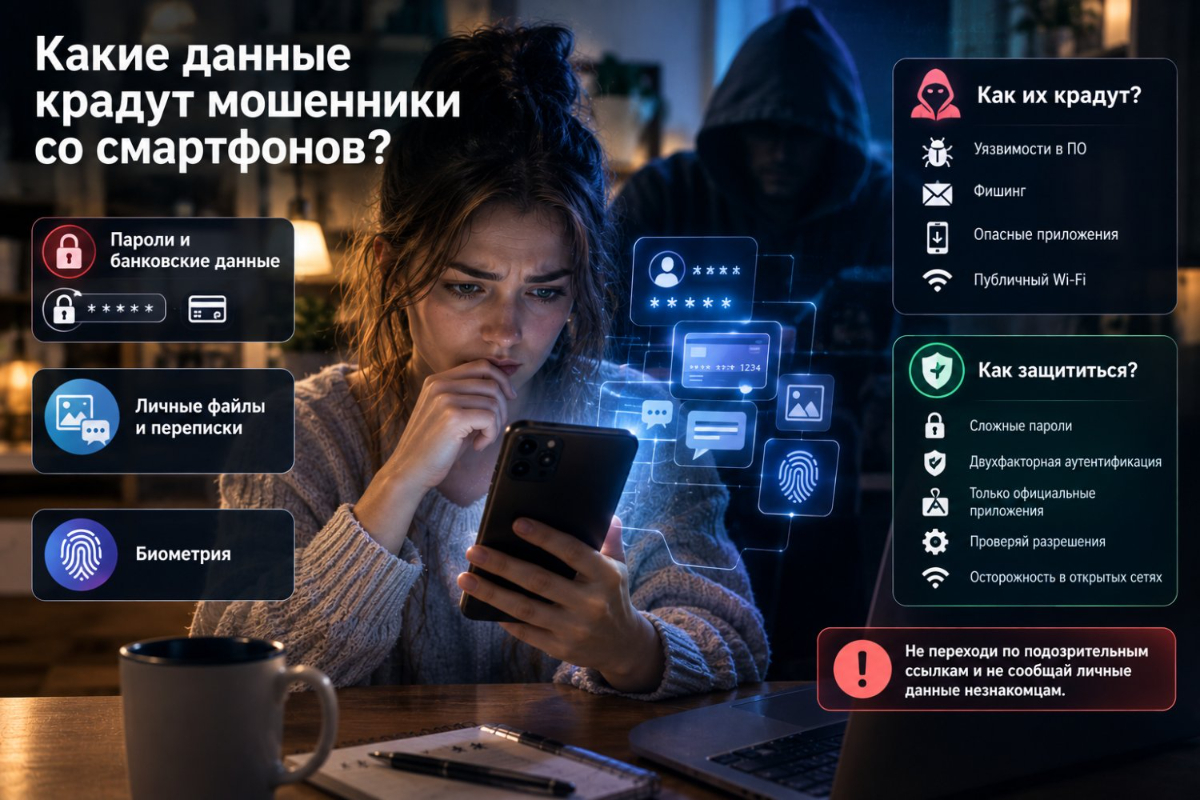
Пароли, CVV-коды, переписки и биометрия, которые хранятся в смартфоне, могут быть украдены мошенниками. Адвокат, эксперт в сфере безопасности Григорий Сарбаев рассказал СМИ2, какие уловки используют преступники, чтобы добраться до самой важной информации.
«В смартфонах граждан хранится много чувствительной информации — от паролей и банковских данных до личных фото и переписки. Украсть эти сведения можно самыми разными путями», — отметил он.
В первую очередь злоумышленников интересуют пароли и логины от электронной почты, социальных сетей, банковских приложений. Интерес также представляют финансовые данные — номера карт, CVV-коды, данные для онлайн-платежей, информация о счетах.
«Следует беречь личный контент — фотографии и видео, переписки, заметки, файлы из облачных сервисов. Преступники сегодня охотятся за биометрическими сведениями — данными для Face ID или Touch ID», — добавил эксперт.
Как уточнил Сарбаев, мошенники могут украсть данные самыми разными способами. Например, через различные уязвимости в ПО, через фишинг и социальную инженерию. Это один из самых частых сценариев.
Нельзя забывать о безопасности и при скачивании приложений: многие из них запрашивают доступ к чувствительным данным (геолокации, камере, микрофону, контактам, фото, SMS). Если такое разрешение получит сомнительная программа, она может собирать и передавать эти данные.
Также нужно быть бдительными при использовании публичного Wi-Fi. В незащищенных сетях возможен перехват трафика.
Ранее «ГлагоL» сообщал, что на портале «Госуслуги» появится «красная кнопка» для защиты от мошенников. При нажатии на нее будут остановлены значимые онлайн-операции. Сервис заработает уже в 2026 году. Сейчас к нему подключаются банки и операторы связи.